الأمان وحماية البيانات
أنظمة مبنية لبيانات لا تحتمل التسريب
تأتمننا جهات حكومية وشركات خاصة على سجلات الأعضاء والمدفوعات والرواتب والحسابات. وهذه بالضبط الطريقة التي تحمي بها أنظمتنا هذه البيانات.
الضوابط
الأمان في كل طبقة
التحكم في الوصول
- صلاحيات حسب الدور حتى مستوى الإجراء
- نطاق بيانات وفروع لكل مستخدم
- مصفوفة وصول يمكن مراجعتها
- إلزام بتغيير كلمة المرور والتحكم في الجلسات
المساءلة
- Audit Log لكل إضافة وتعديل وحذف
- حفظ القيم قبل التعديل وبعده
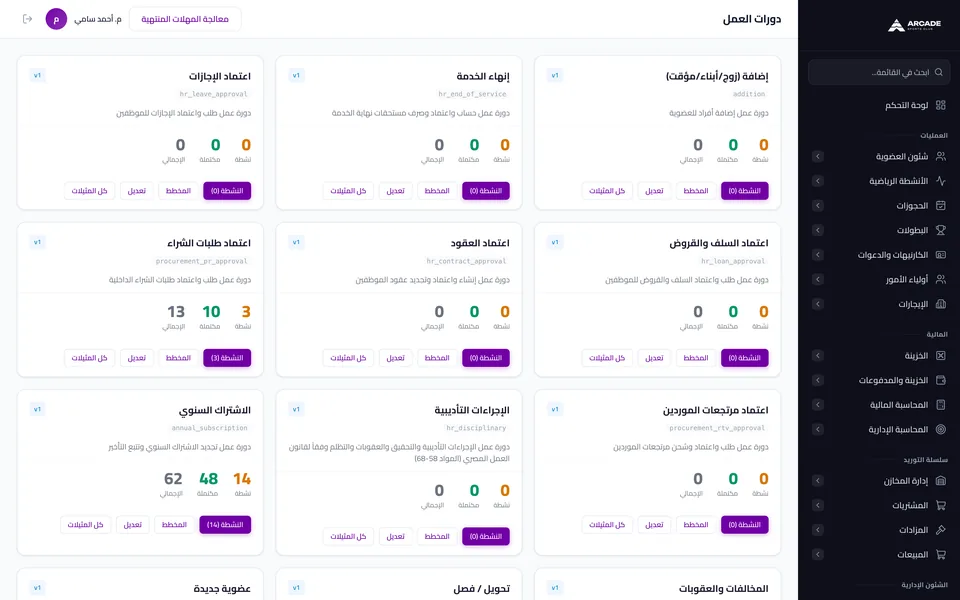
- دورات اعتماد للمرتجعات والتحويلات والمدفوعات
حماية البيانات
- تطبيق وقاعدة بيانات مستقلة لكل عميل
- HTTPS على كل نظام نستضيفه
- كلمات المرور تُحفظ مُجزّأة فقط
- إخفاء بيانات التواصل حيث لا حاجة لها
هندسة آمنة
- استعلامات مُجهّزة ضد حقن SQL
- ترميز المخرجات ضد XSS
- حماية CSRF على كل نموذج
- Security Headers وسياسات محتوى صارمة
ذكاء اصطناعي بضوابط
- وصول للقراءة فقط للمساعدات الذكية
- كل استعلام يُفحص مقابل صلاحيات المستخدم
- كل استعلام مسجَّل
التشغيل
- Source Control خاص لكل مشروع
- نشر آلي قابل للتراجع
- نسخ احتياطي ومراقبة للأنظمة التي نستضيفها
- اتفاقيات سرية (NDA) مع العملاء
عمليًا
Audit Log خلف كل رقم
في نظام ERP الذي بنيناه لنادٍ تابع لوزارة، كل دفعة تمر بجلسة خزينة، وتُرحَّل إلى دفتر الأستاذ تلقائيًا، وتترك أثرًا: من، ومتى، وماذا تغيّر. والمرتجعات والتحويلات تحتاج اعتمادًا قبل تنفيذها.
أسئلة شائعة
الأسئلة الشائعة
هل تتعاملون مع بيانات حساسة وحكومية؟
نعم. أنظمتنا تحفظ السجلات الشخصية للأعضاء والمدفوعات والرواتب والحسابات لنادٍ تابع لوزارة الشباب والرياضة، تحت صلاحيات حسب الدور وAudit Log ودورات اعتماد.
هل تُشارك بياناتنا مع عملاء آخرين؟
لا. كل عميل يعمل على تطبيقه وقاعدة بياناته الخاصة.
هل يمكن استضافة النظام على خوادمنا؟
نعم. يمكننا استضافته وتشغيله لك، أو نشره على بنيتك التحتية.
هل توقّعون اتفاقية سرية NDA؟
نعم. نوقّع اتفاقيات السرية قبل الاطلاع على بياناتك أو مستنداتك.
من يرى ماذا داخل النظام؟
ما يسمح به دوره بالضبط. الصلاحيات تُضبط لكل دور ولكل مستخدم، وكل تعديل يُسجَّل في Audit Log.